GDPR pentru cabinete medicale: ghid practic în 10 pași
Cuprins 15 secțiuni
- De ce cabinetul are obligații întărite
- Pasul 1 — inventarul: ce date, unde, cine le vede
- Pasul 2 — temeiul: legea, nu consimțământul
- Pasul 3 — nota de informare: ce trebuie să conțină
- Pasul 4 — consimțământul, doar pentru ce e opțional
- Pasul 5 — registrul prelucrărilor: da, îți trebuie
- Pasul 6 — conturi, roluri, jurnal
- Pasul 7 — măsurile tehnice (art. 32)
- Pasul 8 — arhiva de hârtie și termenele de păstrare
- Pasul 9 — incidentul: 72 de ore
- Pasul 10 — furnizorul aplicației: DPA, nu promisiuni
- Drepturile pacientului, în practică
- Greșelile frecvente în cabinete
- Partea pe care o poate duce aplicația
- Întrebări frecvente
Pe scurt
Un cabinet medical prelucrează date de sănătate în temeiul legii, nu al consimțământului pacientului. E prima și cea mai des greșită idee despre GDPR în medicină: nu ai nevoie de acordul pacientului ca să-i ții fișa — ai nevoie să-l informezi corect, să ceri acord doar pentru ce e cu adevărat opțional și să poți arăta că datele sunt protejate: conturi individuale, acces pe roluri, criptare, jurnal, o procedură pentru incident și un contract cu furnizorul aplicației. Ghidul de față ia obligațiile pe rând, în ordinea practică, cu articolele din Regulament și din legea română.
De ce cabinetul are obligații întărite
Datele privind sănătatea sunt „categorie specială” (Regulamentul (UE) 2016/679, art. 9): prelucrarea lor e interzisă în principiu și permisă doar în situațiile enumerate — printre care asistența medicală, de către un profesionist ținut de secretul profesional (art. 9 alin. 2 lit. h și alin. 3). La asta se adaugă secretul medical din Legea nr. 46/2003 (art. 21–22: informațiile despre pacient sunt confidențiale și după moartea lui) și regimul special al codului numeric personal din Legea nr. 190/2018 (art. 4). Autoritatea care supraveghează și sancționează e ANSPDCP; amenzile pentru cabinete mici vin, de regulă, nu din rea-voință, ci din lipsa măsurilor elementare: un cont comun, un email greșit, un dosar uitat.
Pasul 1 — inventarul: ce date, unde, cine le vede
Înainte de orice document, o listă sinceră: ce date colectezi (identificare, contact, CNP, istoric, diagnostice, investigații, fișiere), unde stau (aplicația medicală, arhiva de hârtie, emailul, telefonul cu poze de analize, laptopul de acasă), cine are acces la fiecare loc și cui le transmiți (laboratoare, alți medici, casa de asigurări, contabilul). Inventarul e materia primă pentru nota de informare și pentru registrul prelucrărilor; fără el, ambele sunt literatură.
Pasul 2 — temeiul: legea, nu consimțământul
Pentru actul medical și evidența lui, temeiul e asistența medicală (art. 9 alin. 2 lit. h) împreună cu obligațiile legale ale cabinetului — evidența, raportările, arhivarea (art. 6 alin. 1 lit. c). Colegiul Medicilor din România spune același lucru în ghidul lui: prelucrarea datelor medicale are ca temei legea, nu consimțământul propriu-zis al pacientului; la fel, analiza temeiurilor pentru cabinete.
De ce contează? Pentru că un consimțământ cerut degeaba e și dăunător: sugerează că pacientul îl poate retrage și că fișa lui ar trebui apoi ștearsă — ceea ce nu e adevărat și nici legal (art. 17 alin. 3 lit. b și c: dreptul la ștergere nu se aplică prelucrărilor cerute de lege sau de interesul public în sănătate). „Avem consimțământ la dosar” nu e o măsură GDPR; e o confuzie.
Pasul 3 — nota de informare: ce trebuie să conțină
Obligația reală față de pacient e informarea (art. 13). Nota de informare — o pagină, în limbaj clar — spune:
- cine e operatorul: cabinetul, cu sediul și codul fiscal; responsabilul cu protecția datelor, dacă există;
- ce date prelucrează: identificare (nume, CNP, adresă, telefon, email) și sănătate (istoric, diagnostice, tratamente, investigații);
- în ce scop și pe ce temei: asistența medicală și evidența — legea (art. 6 alin. 1 lit. c, art. 9 alin. 2 lit. h); programări, reamintiri, comunicarea rezultatelor pe canalele alese — consimțământ, revocabil; obligații fiscale și de raportare — obligație legală;
- cât timp se păstrează: documentele medicale, pe durata cerută de legislația privind arhivarea — termenele diferă pe tipuri de documente, așa că nota face trimitere la lege în loc să inventeze o cifră;
- cui se transmit: personalului medical implicat, laboratoarelor și unităților la care pacientul e trimis, autorităților la cerere legală, furnizorului aplicației medicale — ca persoană împuternicită, cu obligație de confidențialitate;
- drepturile: acces, rectificare, restricționare, opoziție, portabilitate, retragerea consimțământului (acolo unde el e temeiul) și plângerea la ANSPDCP;
- cui se adresează cererile: cabinetului, cu telefon și email.
Nota se dă în două exemplare: pacientul semnează că a primit-o, un exemplar rămâne la cabinet, unul pleacă cu el. Nu e un acord — e o dovadă că a fost informat. Se afișează și în sala de așteptare și pe site, dar exemplarul semnat din dosar e cel care răspunde la „a fost informat?”.
Pasul 4 — consimțământul, doar pentru ce e opțional
Acordul se cere pentru ce nu ține de actul medical și nu e cerut de lege:
- canalele de comunicare: SMS, email, WhatsApp, portal — pacientul alege pe care le acceptă pentru programări, reamintiri și rezultate;
- persoana de contact căreia cabinetul îi poate da informații despre starea lui de sănătate: Legea 46/2003 (art. 21–22, 24) spune că informațiile sunt confidențiale și pot fi date altora numai cu consimțământul explicit al pacientului sau când legea o cere, iar pacientul poate desemna o persoană cu acces la datele lui. „Soția a sunat să întrebe de analize” e exact situația pe care acest acord o rezolvă înainte să apară;
- fotografierea sau înregistrarea în scop medical ori didactic;
- orice folosire a datelor în afara îngrijirii: studii, materiale de promovare, mărturii.
Acordul se poate retrage oricând, fără efect asupra îngrijirii — și trebuie să fie la fel de ușor de retras cât a fost de dat (art. 7 alin. 3). Consimțământul informat pentru o procedură medicală e cu totul altceva — un act medical, nu unul de protecția datelor; e explicat în ghidul consimțământului informat.
Pasul 5 — registrul prelucrărilor: da, îți trebuie
Regulamentul (art. 30) scutește de evidența activităților de prelucrare organizațiile cu sub 250 de angajați — cu excepția celor care prelucrează categorii speciale de date, cum sunt cele de sănătate. Un cabinet medical, oricât de mic, ține deci registrul: ce date, în ce scop, cine le vede, cui se transmit, cât se păstrează, ce măsuri de securitate există. E un tabel de o pagină, nu un dosar; contează să existe, să fie adevărat și să-l poți arăta la control.
Pasul 6 — conturi, roluri, jurnal
- Cont pentru fiecare persoană, cu rol: medicul vede ce vede medicul, recepția ce vede recepția. Parola comună a cabinetului e prima încălcare, nu prima economie — cu un singur cont, nu poți răspunde niciodată la „cine s-a uitat în fișa mea”.
- Jurnal de acces: cine a deschis ce dosar, când, ce a modificat, ce a tipărit, ce a trimis. Jurnalul e și dovada ta într-o dispută, și răspunsul la cererea de acces a pacientului.
- Plecarea unui coleg înseamnă dezactivarea contului în aceeași zi, nu „schimbăm parola comună luna viitoare”.
- Delogare pe calculatoarele din recepție; ecranul întors de la pacienții care așteaptă.
Pasul 7 — măsurile tehnice (art. 32)
Regulamentul cere măsuri „adecvate riscului”, și dă exemple: pseudonimizarea și criptarea, capacitatea de a restaura datele după un incident, testarea periodică a măsurilor. Pentru un cabinet:
- criptarea datelor sensibile în aplicație — CNP, contacte, adresă — și conexiune criptată (HTTPS); laptopul cu disc criptat, dacă pleacă din cabinet;
- copii de siguranță pe care le-ai testat că se pot restaura — un backup netestat e o presupunere;
- CNP-ul doar unde e nevoie de el: Legea 190/2018 (art. 4) cere măsuri suplimentare când CNP-ul se prelucrează pe temeiul interesului legitim; în cabinet temeiul e legea, dar minimizarea rămâne regula — nu pe fiecare foaie, nu în subiectul emailului, nu în numele fișierului;
- rezultatele nu pleacă pe WhatsApp-ul personal sau pe emailuri necriptate; portalul pacientului sau emailul cabinetului, cu acordul lui pentru canal;
- actualizările aplicate; antivirus; fără programe piratate pe calculatorul cu fișele.
Pasul 8 — arhiva de hârtie și termenele de păstrare
GDPR nu se oprește la calculator: dulapul cu fișe se încuie, accesul e controlat, documentele nu stau pe birou în vederea pacientului următor. Iar minimizarea nu bate obligațiile legale de arhivare: documentația medicală are termene de păstrare stabilite de legislația sanitară și de nomenclatoarele arhivistice, diferite pe tipuri de documente și în general lungi, iar Codul deontologic (art. 35) îl obligă pe medic să păstreze documentația medicală. Nu șterge documentație medicală „în numele GDPR”; principiul limitării stocării (art. 5 alin. 1 lit. e) se aplică după expirarea obligației de păstrare. Când cineva îți cere o cifră — „se păstrează 10 ani?” — răspunsul corect e trimiterea la actul care stabilește termenul pentru acel tip de document, nu o cifră din memorie.
Pasul 9 — incidentul: 72 de ore
Un laptop pierdut, un email cu analize trimis altui pacient, un dosar dispărut, un cont spart: fiecare e o „încălcare a securității datelor”. Regulamentul cere notificarea ANSPDCP în cel mult 72 de ore de la constatare (art. 33), dacă incidentul prezintă risc pentru drepturile persoanelor, și informarea pacienților afectați când riscul e ridicat (art. 34). Formularul e pe site-ul autorității. Ce trebuie să ai înainte: o procedură scrisă de o pagină — cine constată, cine evaluează, cine notifică, ce se scrie în registrul incidentelor — pentru că 72 de ore trec repede când afli vineri seara. Și incidentele fără notificare se documentează intern: ce s-a întâmplat, ce ai făcut, de ce n-ai notificat.
Pasul 10 — furnizorul aplicației: DPA, nu promisiuni
Când folosești un program medical în cloud, cabinetul e operatorul datelor pacienților, iar furnizorul e persoană împuternicită (art. 28): prelucrează datele doar în numele cabinetului și după instrucțiunile lui, nu le folosește în scopuri proprii, le protejează, îți permite să le exporți și le șterge sau le returnează la încetarea contractului. Relația trebuie să fie scrisă — un acord de prelucrare a datelor (DPA), în termenii furnizorului sau separat. Întrebările de pus înainte de a semna: unde sunt găzduite datele (în Uniune?), cine are acces la ele, sunt criptate, există jurnal de acces, cum le exporți, ce se întâmplă cu ele când pleci și în cât timp. Răspunsurile vagi sunt un răspuns.
Responsabilul cu protecția datelor (DPO): desemnarea e obligatorie când activitatea principală constă în prelucrarea pe scară largă a categoriilor speciale de date (art. 37). Considerentul 91 al Regulamentului spune explicit că prelucrarea datelor pacienților de către un medic individual nu e considerată pe scară largă. Un cabinet individual nu are, în general, nevoie de DPO; o clinică cu mai mulți medici și volum mare de pacienți trebuie să-și pună întrebarea serios. Dacă ai DPO, numele și contactul lui intră în nota de informare și se declară la ANSPDCP.
Drepturile pacientului, în practică
- Accesul (art. 15; Legea 46/2003, art. 24): pacientul își poate vedea și primi datele — fișa, documentele, investigațiile. Răspunsul se dă în cel mult o lună (art. 12 alin. 3), gratuit pentru prima copie. Un portal în care pacientul își vede singur documentele transformă cererea într-o autoservire.
- Rectificarea: un telefon greșit se corectează la cerere; o constatare medicală nu se „rectifică” la cererea pacientului — se poate adăuga obiecția lui, cu dată.
- Ștergerea: nu pentru documentația medicală cât timp există obligația de păstrare (art. 17 alin. 3); da pentru ce s-a prelucrat pe consimțământ și s-a retras (canalele de contact, fotografiile).
- Portabilitatea (art. 20): datele furnizate de pacient, într-un format structurat — exportul fișei acoperă și asta.
- Plângerea la ANSPDCP e dreptul lui; nota de informare îi spune cum.
Greșelile frecvente în cabinete
- un singur cont folosit de toată echipa — jurnalul devine inutil;
- rezultate trimise pe emailuri personale sau pe aplicații de mesagerie, fără acordul pacientului pentru canal;
- „avem consimțământ la dosar” confundat cu temeiul prelucrării medicale;
- nota de informare copiată de la un magazin online, cu „marketing” și „cookie-uri” și fără temeiul medical;
- program fără criptare, fără jurnal și fără DPA — riscul devine al cabinetului;
- fișe șterse „ca să fim conformi” — încălcarea obligației de păstrare;
- documente uitate la imprimantă, discuții despre pacienți în sala de așteptare, ecranul recepției vizibil din față.
Partea pe care o poate duce aplicația
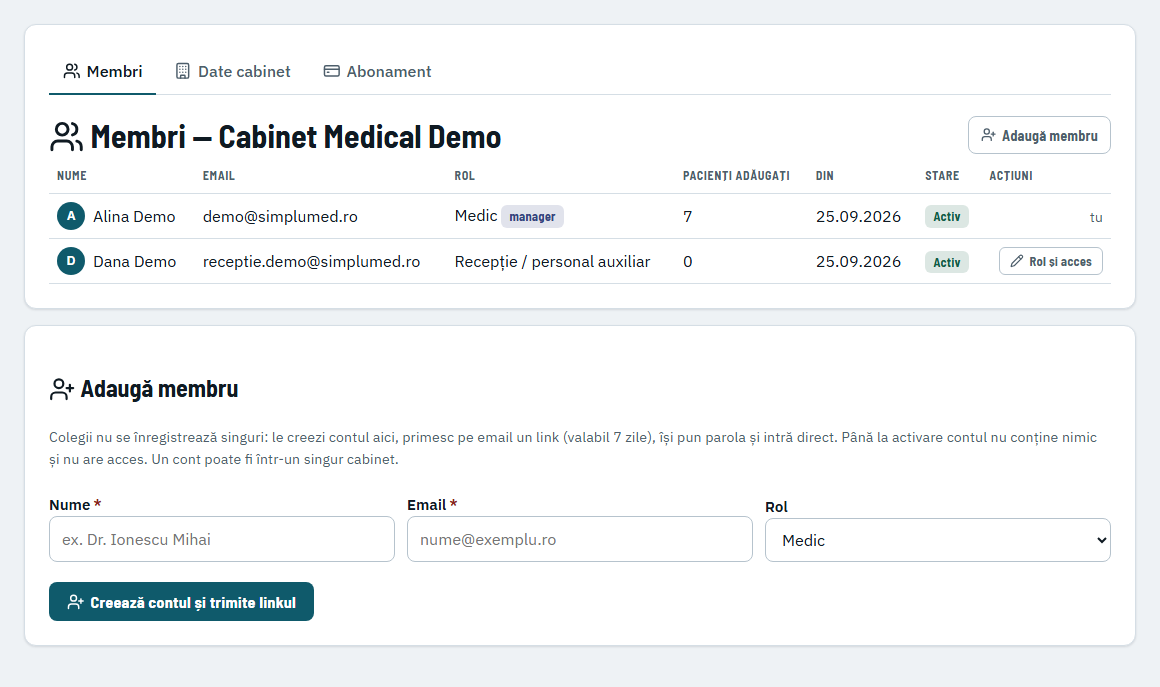
Din cei zece pași, aplicația medicală poate duce partea tehnică — dacă e construită pentru date medicale. În SimpluMed: fiecare persoană are contul și rolul ei (medic, recepție, manager), iar cabinetele sunt izolate între ele; datele sensibile ale pacienților — CNP, telefon, email, adresă — sunt criptate AES-256 în baza de date, iar conexiunea e HTTPS; acțiunile sensibile intră în jurnalul de audit, cu cine și când; fiecare editare a unei consultații păstrează versiunea anterioară, iar documentele emise țin instantaneul lor — poți dovedi oricând ce scria într-un act la o dată din trecut; pacientul își vede documentele în portal, pe un canal pe care l-a acceptat; nota de informare și acordul de comunicare sunt documente tipizate scrise după pașii 3 și 4 — nota citează temeiul corect și se emite în două exemplare, acordul acoperă exact ce e pe consimțământ (canalele, persoana de contact, retragerea oricând) și nimic din ce e pe lege; exportul complet al cabinetului e la un clic, iar relația cabinet–furnizor e scrisă în termeni ca acord de prelucrare (DPA). Partea organizatorică — inventarul, registrul, instruirea echipei, procedura de incident, dulapul încuiat — rămâne a cabinetului; nicio aplicație n-o poate face în locul lui.
Cum se trece de la hârtie la un dosar electronic care respectă toate astea, fără să pierzi nimic, e în ghidul trecerii la dosarul electronic; ce întrebări să pui unui furnizor, în cele 12 criterii pentru alegerea unui soft medical; iar documentele cabinetului, cu ce trebuie să conțină fiecare, în ghidul documentelor.
Întrebări frecvente
Trebuie să cer consimțământul pacientului ca să-i țin fișa?
Nu. Fișa medicală se ține în temeiul legii (art. 9 alin. 2 lit. h și art. 6 alin. 1 lit. c din Regulament). Trebuie să-l informezi, prin nota de informare, nu să-i ceri acordul.
Pentru ce am nevoie de consimțământ?
Pentru ce e opțional: reamintiri prin SMS, email sau WhatsApp, persoana căreia i se pot da informații despre starea lui, fotografiere, orice folosire a datelor în afara îngrijirii.
Cabinetul meu mic are nevoie de DPO?
Un cabinet individual, în general, nu — considerentul 91 al Regulamentului spune că prelucrarea datelor pacienților de către un medic individual nu e „pe scară largă”. O clinică mare trebuie să analizeze.
Ce fac dacă am pierdut un dosar sau mi s-a spart emailul?
Evaluezi rapid: ce date, câți pacienți, ce risc. Dacă incidentul prezintă risc pentru persoane, notifici ANSPDCP în cel mult 72 de ore (art. 33) și informezi pacienții afectați când riscul e ridicat (art. 34). Documentezi totul, inclusiv decizia de a nu notifica.
Cât timp păstrez documentele medicale?
Termenele diferă pe tipuri de documente și sunt stabilite de legislația sanitară și arhivistică; nota de informare face trimitere la ea. Nu ștergi documentație medicală în numele GDPR și nu scrii o cifră pe care n-o poți susține.
Pot trimite analizele pe WhatsApp?
Doar dacă pacientul a ales canalul, în cunoștință de cauză, și de pe un cont al cabinetului, nu personal. Portalul pacientului sau emailul cabinetului sunt opțiunile care nu-ți lasă datele în telefonul unui angajat.
Surse
- Regulamentul (UE) 2016/679 (GDPR), textul oficial în românăeur-lex.europa.eu
- Legea nr. 190/2018 privind măsurile de punere în aplicare a GDPR (art. 4: codul numeric personal)legislatie.just.ro
- Legea nr. 46/2003 privind drepturile pacientului (art. 21–22 confidențialitatea, art. 24 accesul la date)legislatie.just.ro
- Colegiul Medicilor din România — ghidul GDPR: temeiul prelucrării datelor medicale e legea, nu consimțământulgdpr.cmr.ro
- Temeiurile legale pentru prelucrarea datelor de către cabinetele medicale (portalprotectiadatelor.ro)portalprotectiadatelor.ro
- ANSPDCP — formularul de notificare a încălcării securității datelor (art. 33)dataprotection.ro
- Codul deontologic al medicului, art. 35 — documentația medicalălege5.ro
- Păstrarea documentelor medicale — termene diferite pe tipuri de documentegdprcomplet.ro